Toda empresa, por menor que seja, lida com dados pessoais. O nome e o telefone do cliente no WhatsApp, o e-mail cadastrado na loja virtual, o endereço de entrega, o CPF na nota fiscal. Durante muito tempo, essas informações ficaram espalhadas em planilhas, cadernos, celulares de funcionários e caixas de e-mail, sem que ninguém pensasse muito nisso.
A Lei Geral de Proteção de Dados, a LGPD, mudou essa forma de pensar. Ela vale também para pequenos negócios e pede, em resumo, que a empresa trate os dados das pessoas com responsabilidade: coletar só o necessário, usar para o que foi combinado e proteger contra vazamentos. A boa notícia é que boa parte desse cuidado é organização e bom senso. Este conteúdo traz orientações gerais; para casos específicos, vale conversar com um profissional da área jurídica.
O que são dados pessoais no dia a dia da empresa
Dado pessoal é qualquer informação que identifica ou pode identificar uma pessoa. Na rotina de uma pequena empresa, isso inclui:
- nome, CPF, RG e data de nascimento;
- telefone, WhatsApp e e-mail;
- endereço de entrega ou de cobrança;
- histórico de compras e conversas;
- fotos, áudios e documentos enviados pelo cliente.
Alguns dados exigem cuidado redobrado, como informações de saúde, que aparecem com frequência em clínicas, consultórios e academias. Se a sua empresa lida com esse tipo de informação, a atenção precisa ser ainda maior.
Os princípios que ajudam a decidir
Sem entrar em detalhes jurídicos, algumas perguntas simples ajudam a manter a empresa no caminho certo:
- Para que eu preciso deste dado? Se não há um motivo claro, não peça.
- O cliente sabe por que estou pedindo? Seja transparente sobre o uso.
- Estou usando só para o que combinei? O telefone dado para a entrega não deveria virar lista de propaganda sem o cliente concordar.
- Quem tem acesso? Só quem precisa para trabalhar.
- Está protegido? Senhas, backups e acesso controlado.
Cuidados práticos para começar
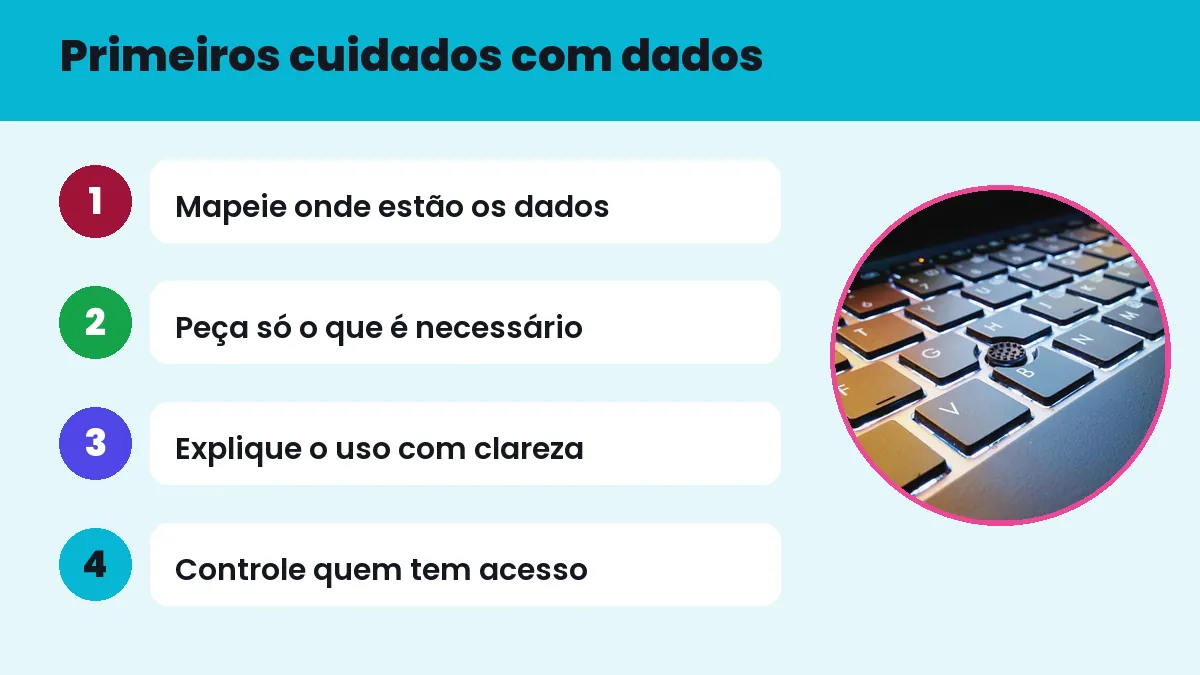
1. Descubra onde estão os dados
Faça uma lista simples: em quais lugares a empresa guarda dados de clientes? Planilhas, sistema da loja, celulares, e-mails, pastas de documentos, grupos de WhatsApp. Muitas empresas se surpreendem com a quantidade de cópias espalhadas. Esse mapa é o primeiro passo para organizar.
2. Peça só o necessário
Revise os formulários do site e os cadastros. Se o CPF não é necessário para um orçamento, não peça. Se a data de nascimento não tem uso, tire o campo. Menos dados guardados significam menos risco.
3. Seja claro sobre o uso
Tenha uma política de privacidade no site, escrita em linguagem simples, explicando quais dados a empresa coleta, para quê e como o cliente pode pedir para consultar, corrigir ou excluir. Nos formulários, deixe claro o que vai acontecer com as informações.
4. Peça permissão para mensagens de marketing
Para mandar novidades e promoções, o ideal é que o cliente tenha concordado, por exemplo marcando uma opção no formulário ou respondendo que quer receber. E sempre ofereça uma forma fácil de sair da lista.
5. Controle quem acessa
Cada pessoa da equipe deve ter o seu próprio usuário e senha nos sistemas, com acesso só ao que precisa. Quando alguém sai da empresa, o acesso é removido no mesmo dia. Evite senhas compartilhadas e anotadas em papel.
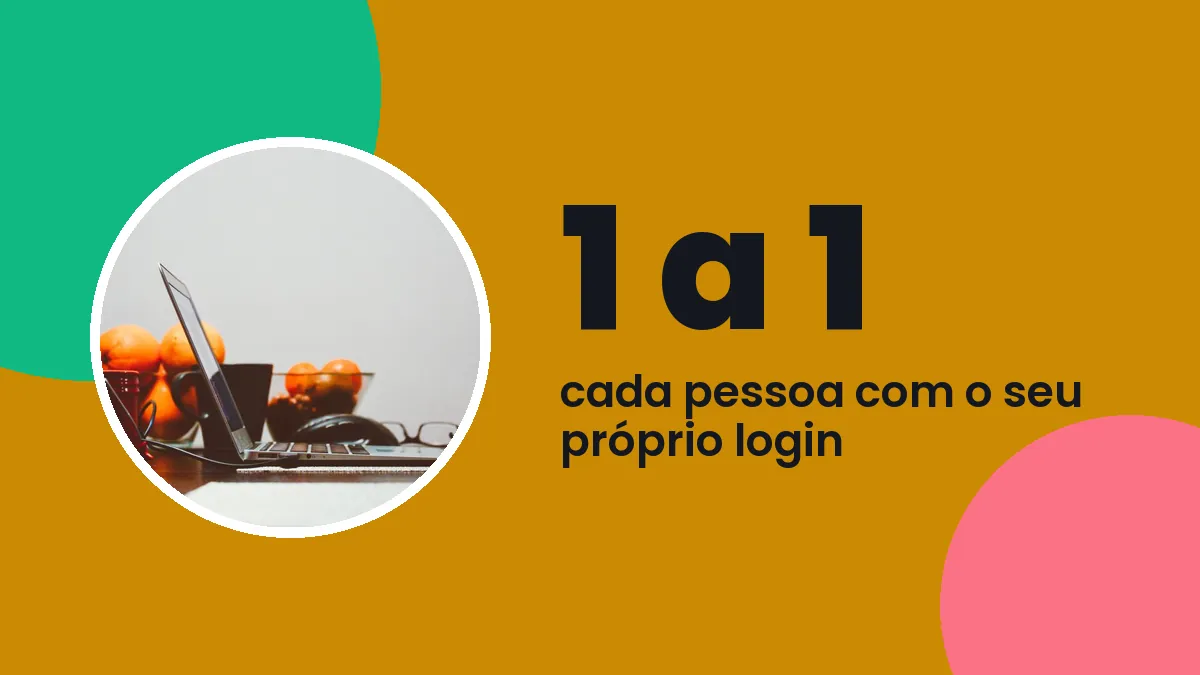
Tire os dados das planilhas e dos celulares pessoais
Um dos maiores riscos em pequenas empresas é a informação morar em lugares sem controle. A planilha de clientes enviada por e-mail, o celular pessoal do vendedor com centenas de contatos, o caderno na gaveta do balcão. Se o arquivo vaza ou o celular é perdido, os dados vão junto, e a empresa nem sabe exatamente o que foi exposto.
Centralizar os contatos num sistema com usuários e senhas individuais muda esse cenário. O CRM Fácil, por exemplo, roda dentro do próprio WordPress da empresa, então os dados dos clientes ficam no ambiente que a empresa controla. Cada atendente acessa com o seu login, e o histórico de conversas e notas fica registrado na ficha do cliente, em vez de espalhado em aparelhos pessoais.
Combine regras com a equipe
Ferramenta sozinha não resolve se as pessoas continuam com hábitos antigos. Combine algumas regras simples e deixe-as por escrito: não baixar listas de clientes para o computador pessoal, não repassar dados por grupos de mensagem, não tirar print de cadastros, não deixar a tela aberta quando sair da mesa. Explique o motivo de cada uma. Quando a equipe entende que está protegendo o cliente, e a própria empresa, as regras deixam de parecer burocracia.
Segurança básica que protege os dados
- Site com certificado de segurança (o cadeado no navegador), para os formulários trafegarem protegidos.
- WordPress, plugins e temas atualizados, porque falhas antigas são a porta de entrada mais comum.
- Backups frequentes, guardados fora do servidor principal.
- Senhas fortes e verificação em duas etapas nos acessos administrativos.
- Proteção contra robôs nos formulários e na área de login.
E se o cliente pedir para ver ou apagar os dados?
O cliente tem o direito de saber quais dados a empresa tem sobre ele e de pedir correção ou exclusão, respeitadas as obrigações legais que exigem guardar algumas informações, como as fiscais. Combine com a equipe qual é o canal para esses pedidos e quem responde. Com os dados centralizados num sistema, fica muito mais fácil localizar tudo o que existe sobre aquela pessoa e atender o pedido.
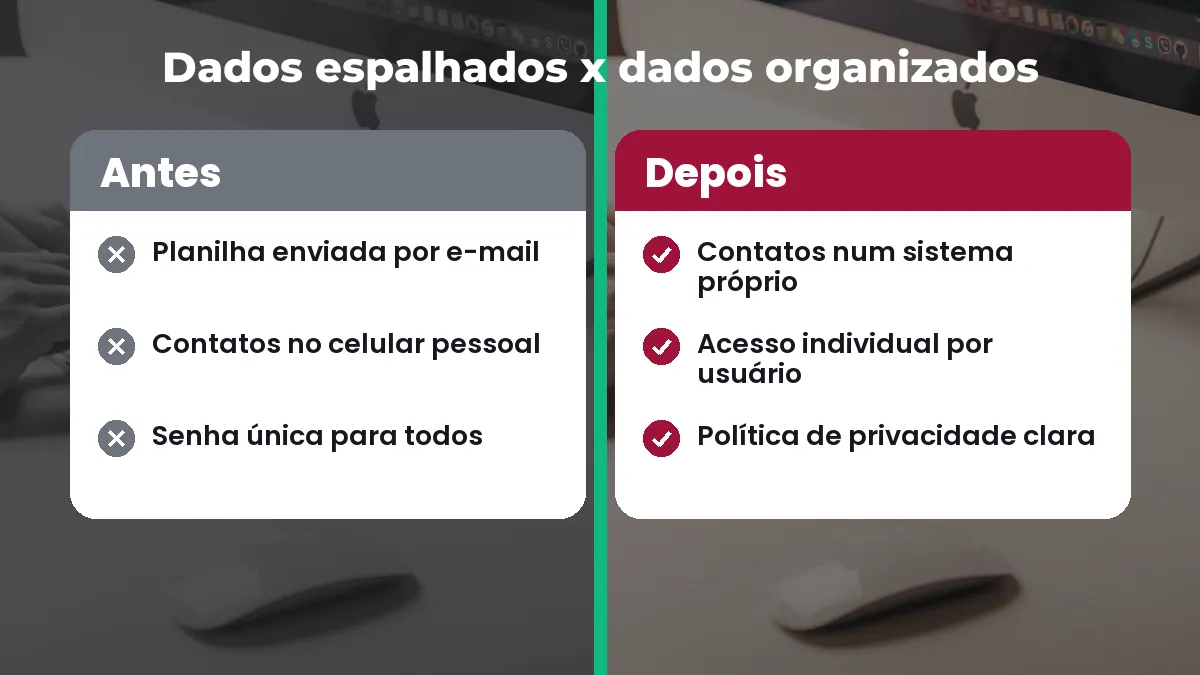
Cuidar dos dados também é cuidar do cliente
Mais do que cumprir uma lei, tratar bem os dados é uma forma de mostrar respeito. O cliente que percebe que a empresa não abusa das mensagens, protege as informações e responde com clareza quando ele pergunta confia mais e volta a comprar. Comece pelo mapa dos dados e pelos formulários do site; o resto vem passo a passo.
Se você quer tirar os contatos das planilhas e dos celulares e reunir tudo num ambiente controlado pela sua empresa, conheça o CRM Fácil. E se precisar de ajuda com a segurança do seu site WordPress, fale com um especialista pelo WhatsApp.